PHP2Shell là gì?
Hai lỗ hổng mang mã CVE-2026-109618 và CVE-2026-109619, đều được PHP chấm 9,2 điểm theo thang CVSS v4.0, được giới bảo mật gọi chung là PHP2Shell. PHP cho biết cả hai có thể cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực, và mọi hệ thống PHP phục vụ truy cập web đều có nguy cơ. (Nguồn: Abstract Security; NCSC Hà Lan)
PHP là nền tảng của một phần rất lớn internet: theo các ước tính, khoảng 70% website có xác định được ngôn ngữ phía máy chủ đang dùng PHP, gồm cả các hệ quản trị nội dung như WordPress, Drupal và Joomla. (Nguồn: CNBC)
AI phát hiện lỗi tồn tại hơn một thập kỷ
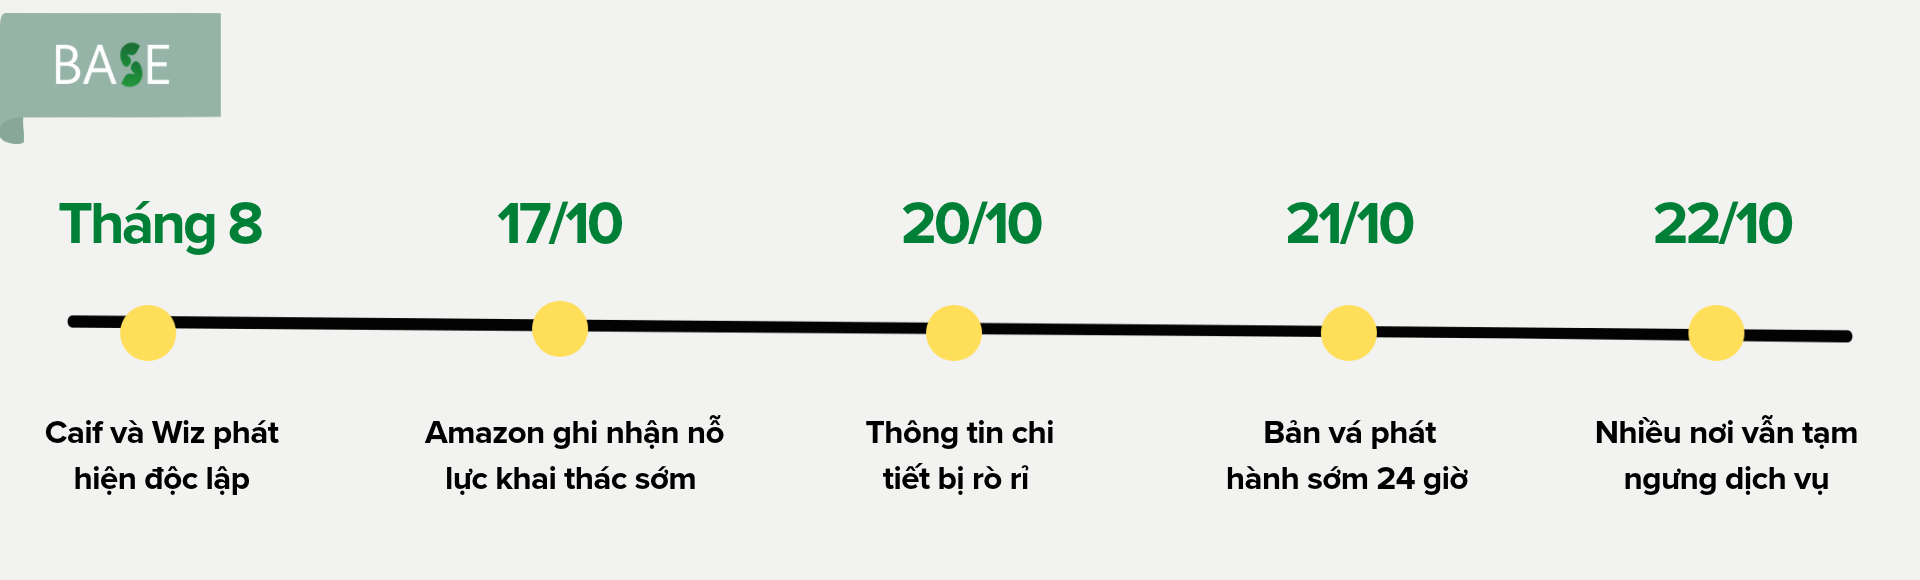
Calif (công ty red-teaming AI) và Wiz (thuộc Google) độc lập phát hiện vấn đề vào tháng 8, đều có sự hỗ trợ của AI. Calif dùng GPT-5.6 Sol của OpenAI; Wiz dùng tác tử bảo mật Wiz Atlas, Gemini 4 Argon và GPT-5.6 Sol. Các bên sau đó phối hợp với PHP Foundation, OpenAI, Cloudflare và nhiều cơ quan chính phủ để chuẩn bị bản vá. (Nguồn: Fortune; CNBC)
Theo Wiz, đoạn mã lỗi đã có từ hơn một thập kỷ; điều AI thay đổi là khả năng hiểu điểm yếu và biến nó thành mã khai thác hoạt động được. Các lỗ hổng tồn tại khoảng 14 năm, từ PHP 5.4 (2012). (Nguồn: Fortune; Công Luận)
Diễn biến: từ phát hiện đến bản vá khẩn cấp
Ngày 20/10, thông tin chi tiết về hai lỗ hổng bị rò rỉ trước thời điểm công bố dự kiến. PHP Foundation đã đẩy nhanh và phát hành bản vá sớm 24 giờ, vào ngày 21/10. (Nguồn: Armis; CNBC)
Những website nào đã tạm ngắt kết nối?
NSA (Mỹ) khuyến cáo tổ chức vá ngay hoặc ngắt máy chủ khỏi mạng. (Nguồn: CNBC) Các biện pháp này mang tính phòng ngừa, không đồng nghĩa mọi website đã bị tấn công.
Pháp: nhiều website chính quyền địa phương, gồm trang của Sở cảnh sát Paris, bị chặn theo yêu cầu của cơ quan an ninh mạng quốc gia. (Nguồn: WION)
Hà Lan: cổng Overheid.nl, mạng định danh số quốc gia và website Trung tâm An ninh mạng Quốc gia tạm ngừng. (Nguồn: VietnamNet)
Úc: Cục Tín hiệu Úc xác nhận website cyber.gov.au bị ảnh hưởng. (Nguồn: WION)
Wikimedia: chủ động ngắt nhiều dịch vụ hỗ trợ cho đến khi vá được an toàn. (Nguồn: TechRadar)
Nhật Bản: Thủ tướng Sanae Takaichi kêu gọi kiểm tra các website công có chạy PHP hay không. (Nguồn: Paubox)
Tấn công thực tế đã xuất hiện
Cloudflare ghi nhận hàng chục nghìn nỗ lực khai thác trong 45 phút sau khi tin lan ra, lên tới hàng triệu vào tối 21/10. Amazon Web Services cho biết lỗ hổng đang bị khai thác rộng rãi và đã thấy một nỗ lực từ 17/10, trước công bố 4 ngày. (Nguồn: Fortune; The Hacker News)
Lưu ý: tính đến 22/10, CISA chưa đưa hai lỗ hổng vào danh mục lỗ hổng đang bị khai thác (KEV). Mức độ khai thác vẫn đang được các bên theo dõi. (Nguồn: watchTowr)
Phiên bản PHP nào đã được vá?
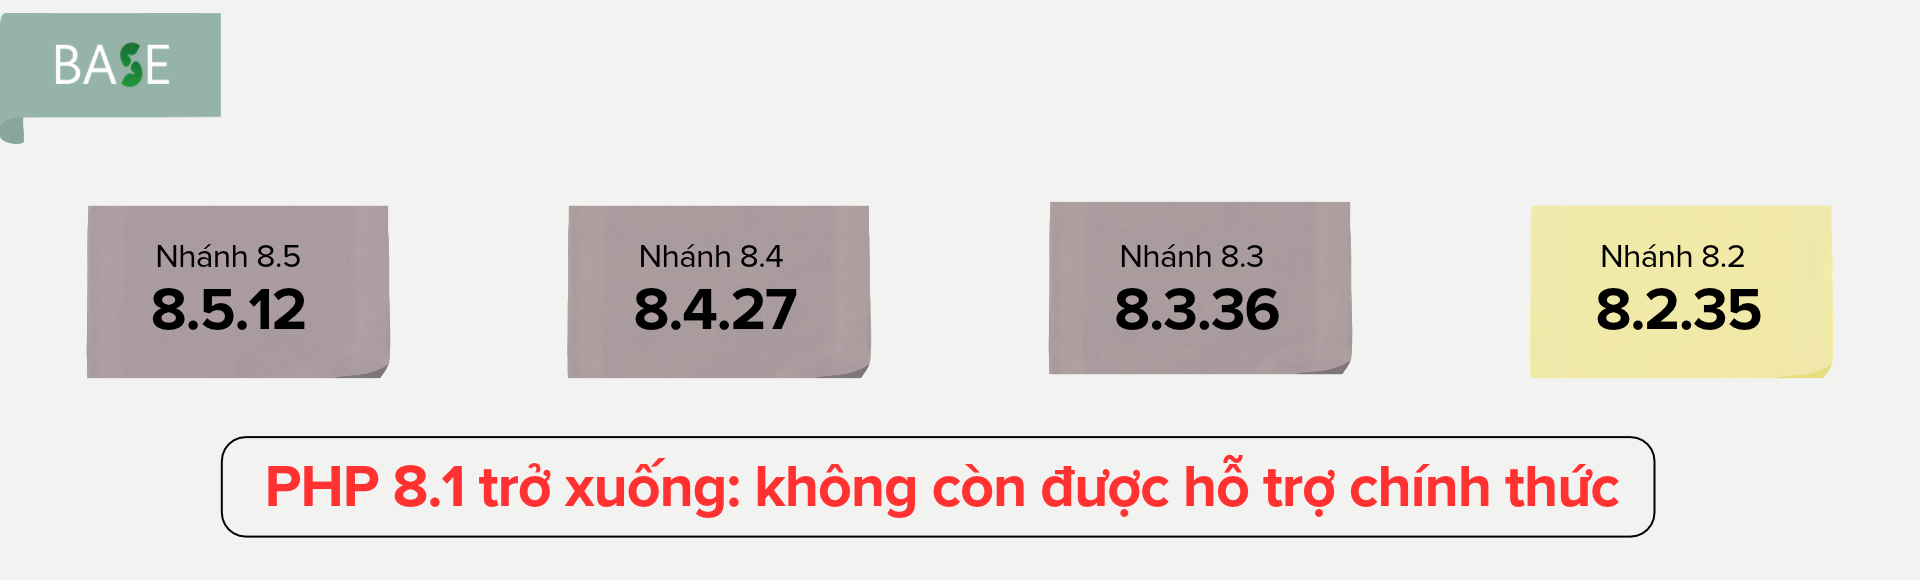
Các bản vá phát hành ngày 21/10 gồm PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35. PHP 8.1 trở xuống không còn được hỗ trợ chính thức. (Nguồn: NCSC Hà Lan)
PHP 8.2 hết hỗ trợ bảo mật ngày 31/12/2026, nên 8.4 hoặc 8.5 là lựa chọn tốt hơn. Với bản quá cũ, PHP đã công bố bản backport tối thiểu cho 7.4, 8.0 và 8.1, nhưng doanh nghiệp vẫn nên nâng cấp lên nhánh còn hỗ trợ. (Nguồn: Greenbone; NCSC Hà Lan)
Tình hình tại Việt Nam
Theo Cục An ninh mạng (A05) và Hiệp hội An ninh mạng quốc gia (NCA), người dùng internet thông thường không bị ảnh hưởng trực tiếp. Tổ chức, doanh nghiệp vận hành website dùng PHP được khuyến cáo rà soát hệ thống, cập nhật bản vá sớm, bật và cập nhật quy tắc WAF, tăng cường giám sát nhật ký truy cập. (Nguồn: Thanh Niên)
Doanh nghiệp nên làm gì ngay?
Xác định phiên bản PHP đang chạy. PHP còn nằm trong thiết bị mạng, giao diện quản trị và sản phẩm của nhà cung cấp, nên cần rà cả những hệ thống không trực tiếp quản lý. (Nguồn: NCSC Hà Lan)
Cập nhật lên bản đã vá hoặc dùng gói vá của nhà cung cấp hệ điều hành. Ví dụ Ubuntu 24.04 vá bằng backport nhưng vẫn giữ số phiên bản 8.3.6, nên không phải lúc nào cũng thấy số 8.3.36. (Nguồn: Teramont)
Khởi động lại PHP-FPM hoặc Apache để máy chủ nạp bản đã vá. (Nguồn: Techzine)
Chưa vá kịp? Có thể áp dụng biện pháp tạm thời của PHP (như tắt
session.upload_progress), nhưng PHP nhấn mạnh đây không phải bản sửa hoàn chỉnh. (Nguồn: NCSC Hà Lan)Bật WAF và rà soát nhật ký truy cập để phát hiện dấu hiệu bất thường. (Nguồn: Thanh Niên)
Bài học cho doanh nghiệp số
Sự cố cho thấy AI đang rút ngắn khoảng cách từ phát hiện lỗi đến khai thác. Theo Wiz, việc dựng chuỗi khai thác phức tạp từng nằm ở giới hạn khả năng của con người, nay các mô hình AI tiên tiến đã hạ rào cản đó. Với doanh nghiệp, kiểm kê hệ thống và quy trình cập nhật nhanh không còn là việc để sau. (Nguồn: Help Net Security)
Câu hỏi thường gặp
PHP2Shell là gì? Là tên gọi chung của hai lỗ hổng CVE-2026-109618 và CVE-2026-109619 trong lõi PHP, đều 9,2/10 theo CVSS v4.0, có thể cho phép thực thi mã từ xa mà không cần xác thực. (Nguồn: Abstract Security; NCSC Hà Lan)
Phiên bản PHP nào đã được vá? PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35, phát hành ngày 21/10/2026. PHP 8.1 trở xuống không còn được hỗ trợ chính thức. (Nguồn: NCSC Hà Lan)
Người dùng thông thường có bị ảnh hưởng không? Theo A05 và NCA, người dùng thông thường không bị ảnh hưởng trực tiếp; tổ chức vận hành website dùng PHP cần rà soát và cập nhật. (Nguồn: Thanh Niên)
Cập nhật xong có cần khởi động lại không? Có. Cần khởi động lại PHP-FPM hoặc Apache để máy chủ nạp bản đã vá. (Nguồn: Techzine)
(Bài viết tổng hợp từ các nguồn công khai, cập nhật đến ngày 23/10/2026. Tình hình có thể tiếp tục thay đổi.)